Imagine um agente responsável por organizar a rotina de atendimento de uma pequena empresa. Ele lê novas solicitações, identifica o assunto, consulta informações internas e prepara uma resposta. Até aí, tudo parece simples. O problema começa quando ele encontra um pedido fora do padrão, percebe que faltam dados ou conclui que precisa alterar algo importante para seguir adiante.
Se puder fazer qualquer coisa, ele pode tomar uma decisão difícil de desfazer. Se não puder fazer nada sem autorização, vira apenas um formulário mais sofisticado. O desenho cuidadoso fica no meio desse caminho: autonomia suficiente para reduzir trabalho repetitivo, limites claros para preservar contexto e checkpoints para que uma pessoa assuma quando a decisão exigir julgamento.
Autonomia começa pelo limite do escopo
Antes de escolher ferramentas ou definir etapas, escreva o que o agente pode resolver e o que está explicitamente fora do seu alcance. Um bom escopo não descreve uma personalidade. Descreve uma fronteira operacional.
- Quais tipos de solicitação entram no fluxo?
- Quais fontes de informação podem ser consultadas?
- Quais ações podem ser executadas sem aprovação?
- Quais situações devem interromper o processo?
- Qual é o resultado mínimo esperado?
Por exemplo: um agente pode classificar pedidos de suporte, consultar a base de conhecimento e preparar uma resposta. Ele não deve alterar dados de cadastro, conceder descontos ou encerrar uma solicitação sem autorização. Essa diferença precisa existir no sistema, e não apenas em uma descrição textual.
Quanto menor o escopo de cada agente, mais fácil fica entender seus erros. Em vez de criar um agente que “cuida do atendimento”, prefira componentes com responsabilidades estreitas: um classifica, outro consulta, outro redige e um fluxo separado decide quando publicar. A divisão reduz o impacto de uma falha e torna cada parte substituível.
Permissões devem acompanhar o risco
Uma ferramenta não é apenas uma função disponível. Ela representa uma permissão. Consultar um catálogo é diferente de editar um pedido; preparar uma mensagem é diferente de enviá-la; sugerir uma alteração é diferente de aplicá-la.
Uma forma prática de organizar isso é separar as operações em três níveis:
- Leitura: consultar dados necessários para analisar o caso.
- Preparação: montar uma resposta, um relatório ou uma alteração ainda não aplicada.
- Execução: produzir um efeito externo, como enviar, excluir, publicar ou transferir.
Comece oferecendo apenas leitura e preparação. A execução deve ser liberada de forma progressiva, para ações específicas e com parâmetros verificáveis. Uma ferramenta que recebe apenas o identificador do pedido e uma opção permitida é mais segura do que uma ferramenta genérica capaz de executar qualquer comando.
Também vale limitar quantidade, destino e duração. Um agente pode ter autorização para atualizar até cinco registros por vez, somente em uma área definida, durante uma tarefa específica. Se a operação ultrapassar esses limites, o fluxo para e pede revisão.
Checkpoints humanos não são obstáculos
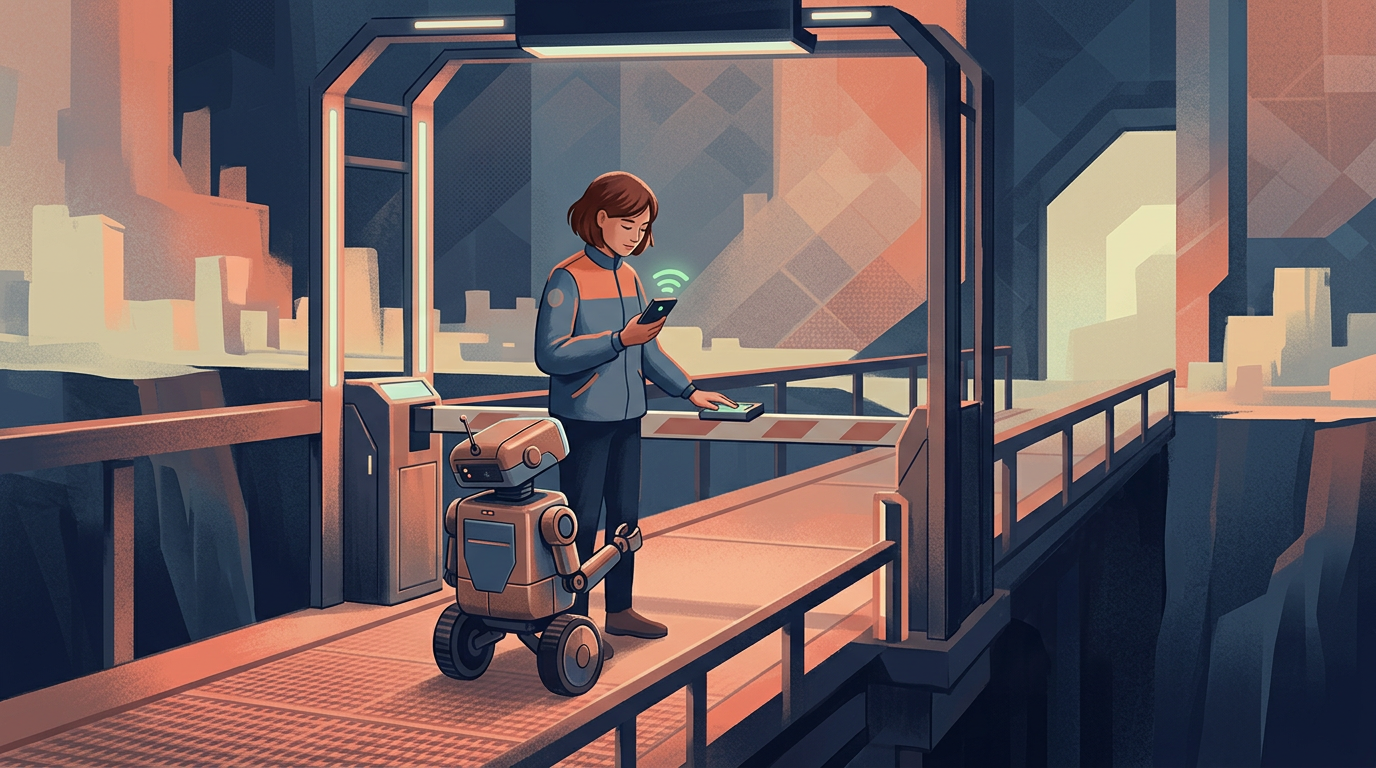
Um checkpoint é uma pausa deliberada antes de uma decisão com impacto relevante. Ele não precisa transformar cada etapa em uma aprovação manual. O objetivo é reservar atenção humana para os pontos em que contexto, responsabilidade ou sensibilidade importam mais do que velocidade.
Alguns exemplos de bons momentos para interromper:
- antes de enviar uma mensagem para alguém de fora da organização;
- quando houver alteração financeira, contratual ou de acesso;
- quando os dados disponíveis forem insuficientes ou contraditórios;
- quando a ação não puder ser desfeita facilmente;
- quando o caso sair das categorias conhecidas.
O pedido de aprovação precisa ser legível. Em vez de mostrar apenas “confirmar ação”, apresente o que será feito, quais dados foram usados, quais efeitos são esperados e quais dúvidas permanecem. Uma pessoa deve conseguir aprovar ou rejeitar a ação sem reconstruir todo o histórico.
Também defina o que acontece quando ninguém responde. O padrão mais seguro costuma ser manter o trabalho em estado pendente, sem repetir a ação e sem procurar atalhos para contornar a espera.
Idempotência evita o efeito dominó
Falhas de rede, limites de tempo e reinícios acontecem. Se o agente não souber se uma operação terminou, ele pode tentar novamente. Sem proteção, uma mesma cobrança pode ser criada duas vezes, uma mensagem pode ser enviada repetidamente ou uma atualização pode apagar uma decisão anterior.
Idempotência significa que repetir a mesma solicitação produz o mesmo efeito final, em vez de acumular efeitos. Para isso, cada operação relevante deve receber uma chave única de execução. O sistema registra essa chave e retorna o resultado já conhecido quando recebe uma repetição.
Esse cuidado deve existir na camada que realmente produz o efeito. Guardar um identificador apenas no histórico do agente não basta se o serviço de destino puder processar a mesma ação duas vezes.
Também separe “tarefa criada” de “tarefa concluída”. Um estado intermediário permite descobrir se a execução foi iniciada, confirmada, rejeitada ou interrompida. Assim, uma retomada pode continuar de onde parou, sem refazer etapas já confirmadas.
Recuperar falhas é parte do desenho
Um fluxo confiável não pressupõe que tudo dará certo. Ele define como falhar, o que preservar e quando pedir ajuda.
- Registrar o contexto essencial: entrada recebida, decisões tomadas, ferramentas usadas e resultado de cada etapa.
- Distinguir falhas temporárias de falhas definitivas: uma indisponibilidade momentânea pode permitir nova tentativa; uma permissão negada exige outra decisão.
- Repetir com limite: novas tentativas precisam ter quantidade e intervalo definidos.
- Preservar o trabalho: salvar rascunhos e estados intermediários evita começar do zero.
- Encaminhar casos ambíguos: quando o sistema não consegue determinar o próximo passo com segurança, deve entregar o caso a uma pessoa.
A recuperação não deve esconder a falha. Quem assumir o caso precisa saber o que aconteceu, onde o processo parou e quais ações já foram realizadas. Transparência reduz o risco de uma pessoa repetir manualmente uma operação que já foi concluída.
Ferramentas pequenas tornam o fluxo previsível
Prefira ferramentas com uma finalidade clara, entradas explícitas e resultados fáceis de verificar. Uma função que “atualiza qualquer coisa” concentra risco e dificulta auditoria. Duas ou três operações específicas quase sempre são mais fáceis de proteger.
Cada ferramenta deve informar seus limites: campos obrigatórios, valores aceitos, condições de recusa e possíveis efeitos. Validações devem acontecer antes da execução, inclusive quando os dados vierem de uma etapa anterior do próprio fluxo.
Outra prática útil é devolver resultados estruturados. Em vez de uma mensagem longa e ambígua, retorne estados como “aprovado”, “aguardando revisão”, “não encontrado” ou “erro temporário”, acompanhados dos detalhes necessários. Estados claros ajudam o fluxo a escolher o próximo passo sem depender de interpretação frágil.
Checklist para colocar em prática
- O agente tem uma responsabilidade específica e verificável?
- Está claro o que ele não pode fazer?
- As permissões estão separadas entre leitura, preparação e execução?
- Cada ação de risco exige aprovação no ponto adequado?
- O pedido de aprovação mostra contexto, efeito e incertezas?
- As operações importantes podem ser repetidas sem duplicar efeitos?
- Existe um estado intermediário para retomada?
- As tentativas automáticas têm limite?
- Uma pessoa consegue entender o histórico sem investigar o sistema inteiro?
- O fluxo sabe parar quando encontra ambiguidade?
Autonomia confiável é autonomia delimitada
O melhor agente não é o que toma o maior número de decisões. É o que resolve sozinho o que é repetitivo, pede ajuda no momento certo e deixa claro o que aconteceu. Limites de escopo, permissões graduais, checkpoints humanos, idempotência e recuperação de falhas formam uma espécie de corrimão: não impedem o movimento, mas evitam que um pequeno erro vire um problema grande.
Comece com uma tarefa estreita, poucas ferramentas e efeitos reversíveis. Observe onde surgem dúvidas, transforme essas dúvidas em regras e só então amplie a autonomia. Controle não é o oposto de velocidade. É o que permite acelerar sem perder a capacidade de entender, corrigir e assumir responsabilidade pelo resultado.